Collaborateurs et utilisateurs
Les deux familles et les neuf catégories d'exposition : ce que chacune contient, pourquoi elles ne pèsent pas pareil, et comment elles pilotent le cockpit, les filtres, le score et les alertes.
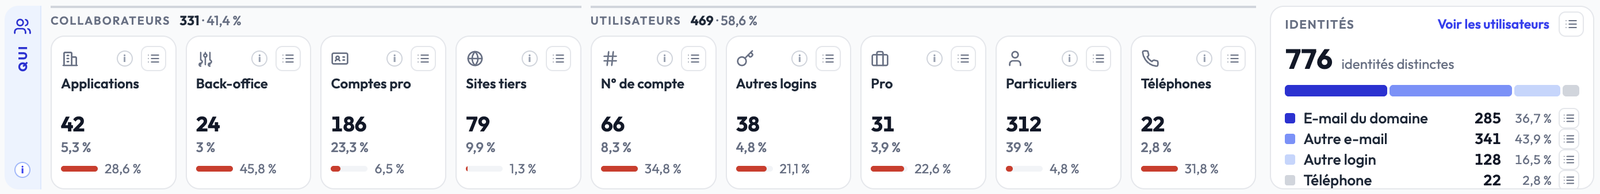
Chaque identifiant détecté par Stealed est classé automatiquement dans une seule des neuf catégories, à partir de deux éléments : son login (e-mail, numéro, pseudo...) et le site sur lequel il sert. Les catégories se regroupent en deux familles :
- Collaborateurs : les identifiants des personnes de votre organisation, avec un e-mail de votre domaine ou un accès à votre back-office.
- Utilisateurs : les identifiants des personnes qui utilisent vos sites, avec un login qui n'est pas un e-mail de votre domaine.
Pourquoi c'est important
Un identifiant de back-office volé ne pèse pas comme le compte personnel d'un client. Le premier ouvre une porte vers votre système d'information et appelle une action immédiate : réinitialiser l'accès, vérifier les sessions, examiner le poste infecté. Le second expose un client à une prise de compte sur votre service : il appelle une réinitialisation du mot de passe, du MFA ou une information du client.
Les catégories séparent ces cas pour que vous traitiez d'abord ce qui compte, et que les chiffres d'un volume important de comptes clients ne masquent pas un seul accès interne compromis.
Collaborateurs
| Catégorie | Libellé court | Ce qu'elle contient | Exemple |
|---|---|---|---|
| Applications internes | Applications | Un e-mail du domaine de l'organisation, utilisé sur l'un de ses sites. | [email protected] sur rh.acme.com |
| Accès internes et back-office | Back-office | Un autre login, sans e-mail du domaine, sur un portail d'accès du personnel (messagerie web comme OWA, authentification unique comme ADFS, accès distant comme Citrix, intranet) ou sur une page d'administration d'un site de l'organisation. | admin sur la page d'administration de www.acme.com |
| Comptes d'entreprise | Comptes pro | Un e-mail du domaine sur une plateforme d'identité ou un outil d'entreprise (messagerie, SSO, outils collaboratifs). | [email protected] sur une messagerie en ligne |
| Sites tiers | Sites tiers | Un e-mail du domaine sur tout autre site. | [email protected] sur un site de e-commerce |
Utilisateurs
Les catégories Utilisateurs portent toutes sur les sites de l'organisation, hors pages d'administration.
| Catégorie | Libellé court | Ce qu'elle contient | Exemple |
|---|---|---|---|
| Numéros de compte | N° de compte | Un login fait uniquement de chiffres : numéro de compte, de contrat ou d'abonné. | 00412345 sur client.acme.com |
| Autres logins | Autres logins | Un login qui n'est ni un e-mail, ni un téléphone, ni un numéro : pseudo, prénom.nom sans domaine, identifiant alphanumérique. | jmartin75 sur client.acme.com |
| Utilisateurs pro | Pro | Un e-mail d'une autre organisation. | [email protected] sur client.acme.com |
| Utilisateurs particuliers | Particuliers | Un e-mail d'un fournisseur public (Gmail, Orange, Free...). | [email protected] sur client.acme.com |
| Numéros de téléphone | Téléphones | Un numéro de téléphone utilisé comme login. | 0600000000 sur client.acme.com |
Les libellés courts sont ceux des cartes du cockpit et des filtres du formulaire d'alerte. Dans l'application, l'icône d'information de chaque carte rappelle sa définition.
Ce que les catégories pilotent
- Le cockpit. Le bloc Qui affiche une carte par catégorie : nombre d'identifiants, part du total, part issue d'infostealers. Voir Cockpit.
- Les filtres. Un clic sur une carte ajoute le filtre
Catégorie : ...; tout l'écran se recalcule, et la liste des leaks affiche la catégorie de chaque ligne. - Le score. Les paliers du score d'exposition reposent sur les catégories : un poste de collaborateur infecté pèse plus lourd que n'importe quel volume de comptes clients.
- Les alertes. Un monitor se définit par catégorie : par exemple, être alerté sur tout nouvel identifiant infostealer en Applications, Back-office et Comptes pro. Voir Créer un monitor.
Les pages détaillées du menu
Les pages détaillées restent disponibles dans le menu :
- Périmètre interne : les identifiants dont l'e-mail est sur vos domaines.
- Périmètre externe : les identifiants dont le site cible est sur vos domaines.
- Insight mots-clés : les identifiants des sites trouvés par vos mots-clés.
Le cockpit et ses catégories sont désormais le point d'entrée principal. Les pages du menu découpent les mêmes données autrement : un même identifiant peut apparaître dans les deux premières (un e-mail de votre domaine utilisé sur l'un de vos sites), alors qu'il n'appartient qu'à une seule catégorie.
La suite
- Cockpit : lire et filtrer l'exposition de votre organisation.
- Lire les fuites détectées : la liste des leaks, la fiche d'un leak, l'export.
- Créer un monitor : une alerte par catégorie.
Cockpit
La page d'accueil après connexion : score d'exposition, chiffres clés, catégories Collaborateurs et Utilisateurs, et des filtres qui recalculent tout l'écran en un clic.
Assets
Vos mots-clés, domaines et plages IP : les analyser depuis la barre de recherche du cockpit, les ajouter à votre périmètre et suivre leur validation.