Cockpit
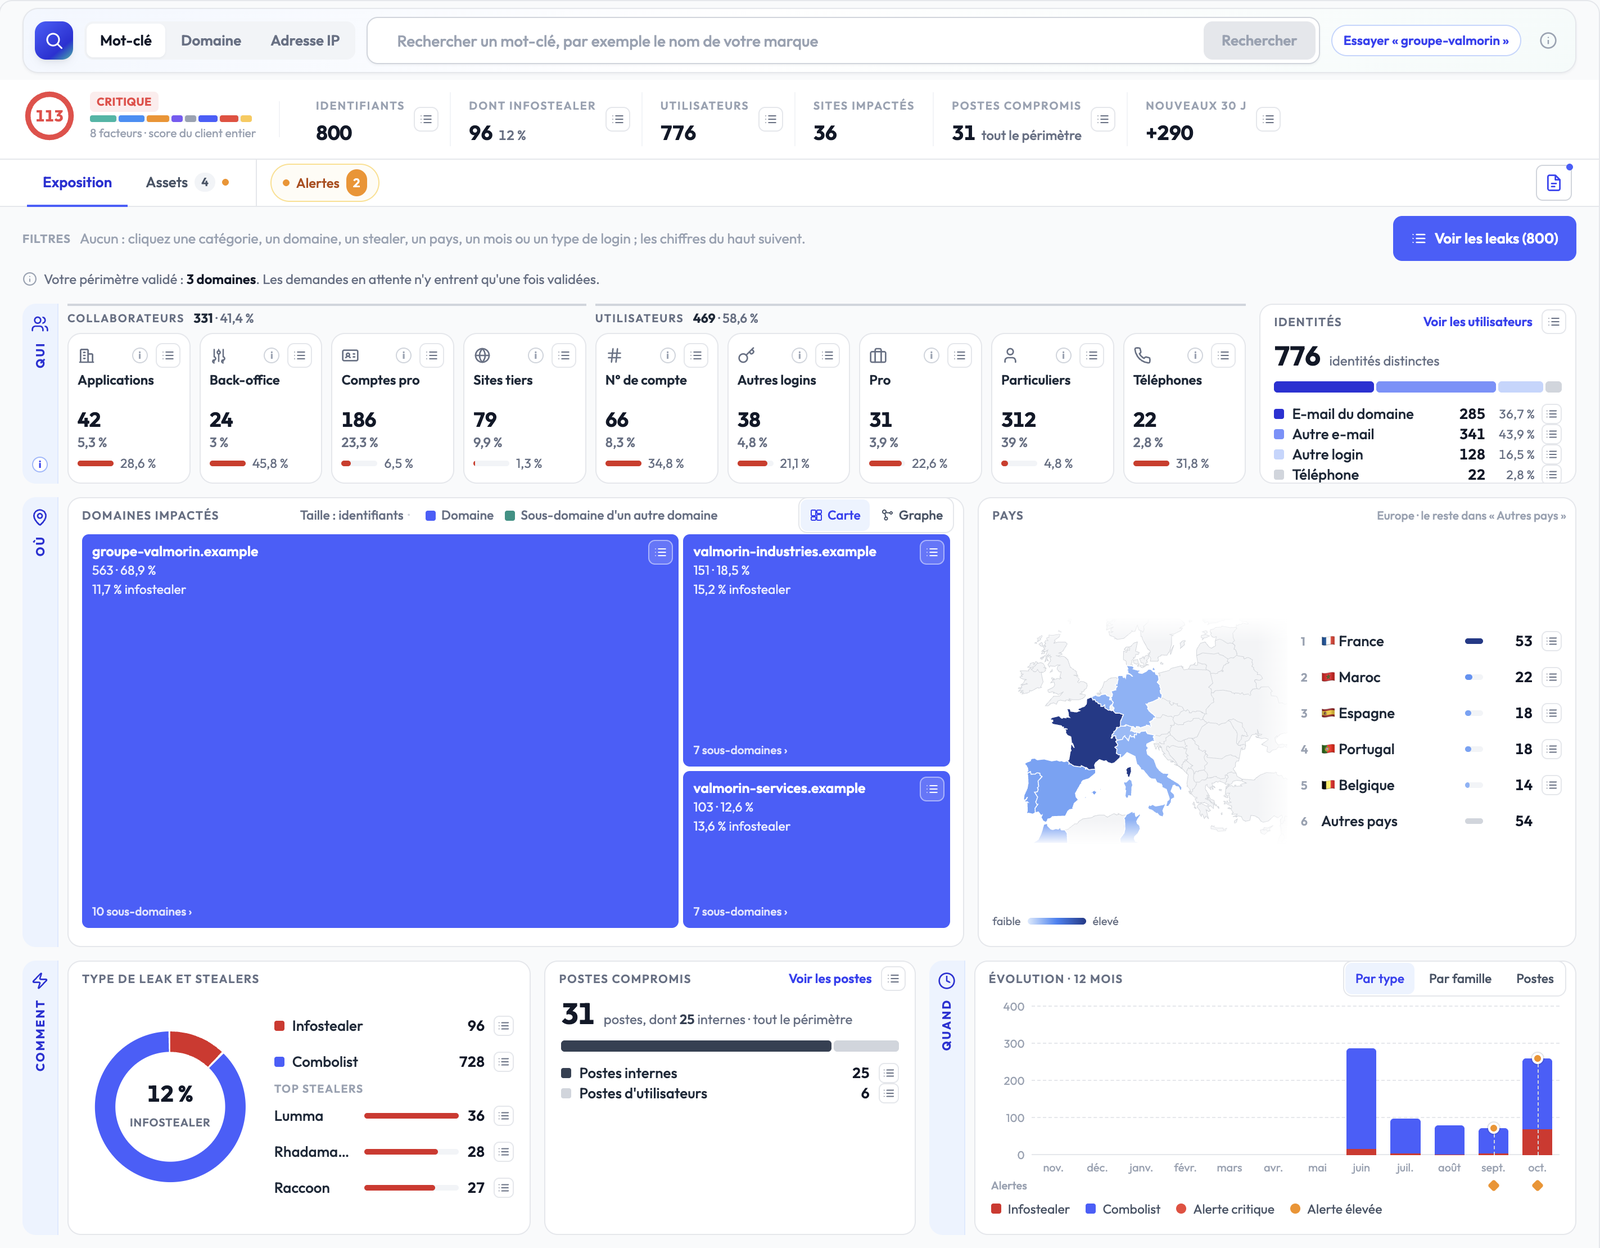
La page d'accueil après connexion : score d'exposition, chiffres clés, catégories Collaborateurs et Utilisateurs, et des filtres qui recalculent tout l'écran en un clic.
Le Cockpit, sur /cockpit, est la page d'accueil par défaut après
connexion. Un seul écran répond à quatre questions : qui est exposé,
où, comment les identifiants ont fui, et quand. Chaque chiffre
est cliquable : il filtre l'écran ou ouvre la liste des leaks
correspondants.
La barre de recherche
En haut de l'écran, la barre de recherche a trois modes : Mot-clé, Domaine et Adresse IP. Elle sert à analyser un nom avant de l'ajouter à vos assets : vous voyez ses chiffres d'abord, et rien n'est surveillé sans votre validation. Le parcours complet est décrit dans Assets.
Le bandeau de synthèse
Sous la recherche, une ligne de chiffres résume l'exposition de votre organisation :
| Chiffre | Ce qu'il compte |
|---|---|
| Score d'exposition | Un score sur l'ensemble du périmètre, avec son niveau (Faible, Modéré, Élevé, Critique). Voir ci-dessous. |
| Identifiants | Les identifiants fuités sur votre périmètre. |
| Dont infostealer | Ceux volés par un infostealer, en nombre et en part du total. |
| Utilisateurs | Les personnes exposées (identités distinctes). |
| Sites impactés | Les sites sur lesquels ces identifiants servaient. |
| Postes compromis | Les machines infectées par un infostealer. Ce chiffre ne se filtre pas par catégorie : il couvre tout le périmètre. |
| Nouveaux 30 j | Les identifiants apparus sur les 30 derniers jours. |
Chaque chiffre porte une icône de liste qui ouvre les leaks
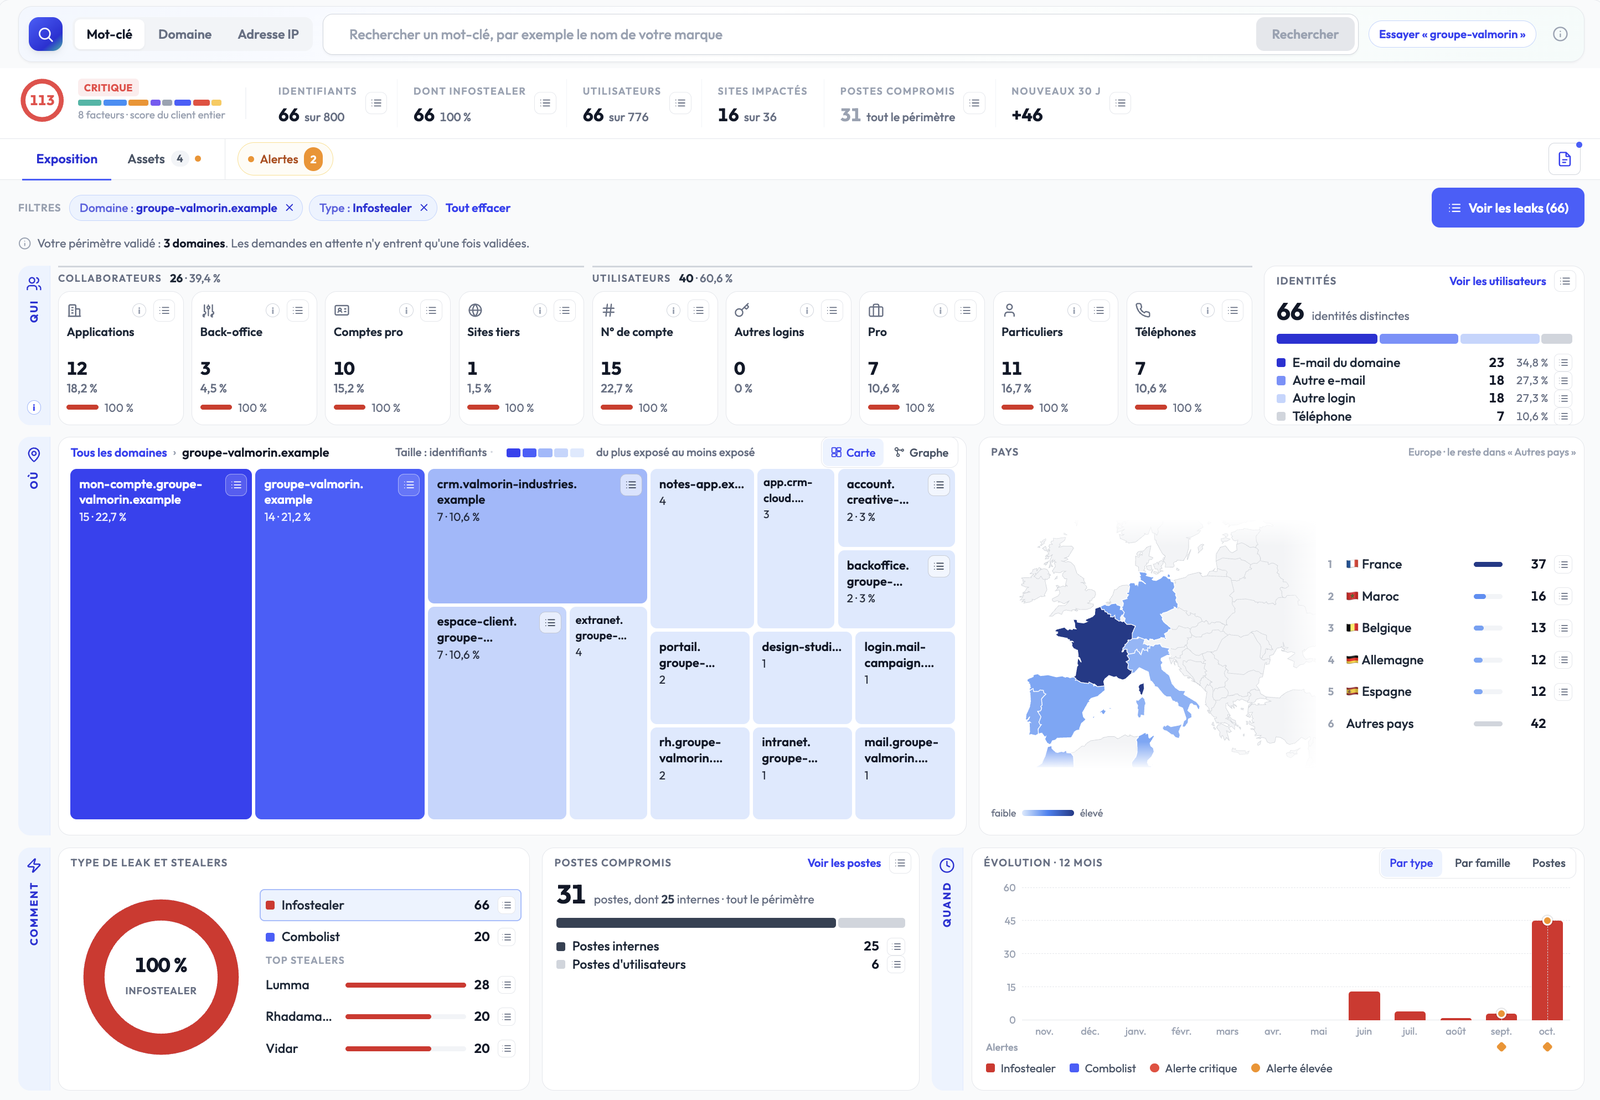
correspondants. Quand un filtre est actif, les chiffres se lisent sur la
sélection, par exemple 66 sur 800.
Le score d'exposition
L'anneau affiche le score et son niveau, avec la mention « 8 facteurs · score du client entier ». Le score porte toujours sur tout votre périmètre : il ne suit pas les filtres. Survolez-le pour voir les huit facteurs qui le composent.
Le calcul part d'un palier fixé par le signal le plus grave présent :
- 75 dès qu'un poste d'un collaborateur est infecté, c'est-à-dire un identifiant volé par un infostealer en Applications internes, Comptes d'entreprise, Accès internes et back-office ou Sites tiers ;
- 50 à partir de 3 personnes en Comptes d'entreprise ou en Accès internes et back-office, de 10 personnes avec un e-mail du domaine, ou de 10 utilisateurs infectés ;
- 25 dès un identifiant en Applications internes, 5 personnes touchées ou un utilisateur infecté ;
- 5 dès qu'une personne est touchée.
Les paliers comptent des personnes, pas des identifiants : cinq identifiants appartenant à deux collaborateurs, ce sont deux personnes exposées. Le volume d'identifiants affine ensuite la position à l'intérieur d'une bande. Sans poste de collaborateur infecté, le score ne dépasse jamais 74.
Les onglets
- Exposition : la vue par défaut, décrite dans la suite de cette page.
- Assets : vos mots-clés, domaines et plages IP, avec leur nombre. Voir Assets.
- Alertes : une pastille indique le nombre d'alertes ouvertes. Un clic ouvre leur liste. Voir Créer un monitor.
À droite, un bouton génère le rapport PDF de l'organisation.
Filtrer : tout l'écran suit
La barre Filtres rappelle le principe : « cliquez une catégorie, un domaine, un stealer, un pays, un mois ou un type de login ; les chiffres du haut suivent ».
- Chaque élément cliqué devient une pastille amovible :
Domaine : acme.com,Type : Infostealer,Catégorie : Comptes d'entreprise... - Les filtres se combinent, et chaque chiffre de l'écran est recalculé sur la sélection.
- Tout effacer retire tous les filtres d'un coup.
- Le bouton Voir les leaks (N) ouvre la liste des leaks de la même sélection.
Une ligne rappelle votre périmètre validé, par exemple « Votre périmètre validé : 3 domaines ». Les assets en attente de validation n'y entrent qu'une fois validés.
Qui : Collaborateurs et Utilisateurs
Chaque identifiant appartient à une seule des neuf catégories, réparties en deux familles : Collaborateurs (les personnes de votre organisation) et Utilisateurs (les personnes qui utilisent vos sites). Chaque carte de catégorie affiche le nombre d'identifiants, sa part du total et la part issue d'infostealers. Un clic sur la carte filtre l'écran sur cette catégorie.
La carte Identités compte les identités distinctes, réparties par type de login : E-mail du domaine, Autre e-mail, Autre login, Téléphone. Voir les utilisateurs ouvre la liste des personnes exposées.
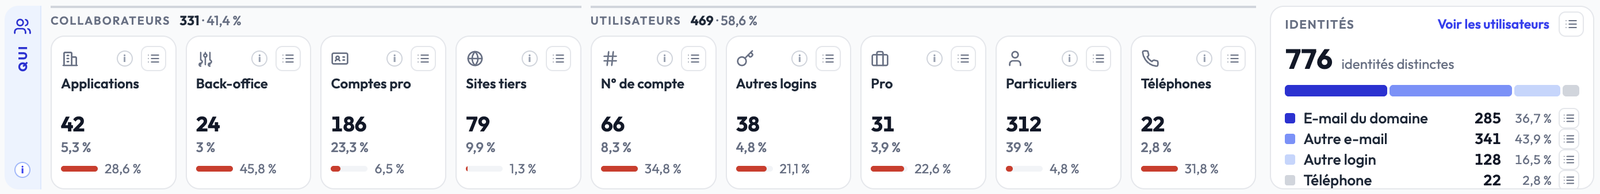
La définition de chaque catégorie est dans Collaborateurs et utilisateurs.
Où : domaines et pays
- Domaines impactés : une carte proportionnelle, où la taille de
chaque case suit le nombre d'identifiants. La couleur distingue vos
domaines des sous-domaines d'un autre domaine (par exemple un portail de
votre marque hébergé chez un prestataire). Un clic sur un domaine filtre
l'écran et affiche ses sous-domaines, avec un fil d'Ariane
Tous les domaines › acme.compour remonter. - Le sélecteur Carte / Graphe bascule vers une vue en graphe, qui relie les domaines à leurs sous-domaines.
- Pays : une carte et le classement des pays d'où proviennent les identifiants. L'Europe est affichée, le reste est regroupé dans « Autres pays ». Un clic sur un pays filtre l'écran.
Comment : type de leak et postes
- Type de leak et stealers : la répartition entre infostealer et combolist, et les familles de stealers les plus présentes. Un clic sur un stealer filtre l'écran.
- Postes compromis : le nombre de machines infectées, séparées entre postes internes (ceux de vos collaborateurs) et postes d'utilisateurs. Voir les postes ouvre leur liste.
Quand : l'évolution sur 12 mois
Le graphique Évolution · 12 mois montre les nouveaux identifiants mois par mois, avec trois vues : Par type, Par famille et Postes. Les alertes déclenchées y apparaissent comme des repères sous les mois concernés. Un clic sur un mois filtre l'écran.
La liste des leaks
Le bouton Voir les leaks et chaque icône de liste ouvrent un panneau latéral sur la sélection en cours :
- trois onglets : Leaks, Utilisateurs, Postes ;
- les filtres actifs, en pastilles ;
- les colonnes nom d'utilisateur, catégorie, mot de passe masqué, host, type, stealer, pays et date de première détection ;
- un clic sur une ligne ouvre la fiche du leak ;
- une pagination par 25, 50 ou 100 lignes.
Le détail de lecture est dans Lire les fuites détectées.
La suite
- Collaborateurs et utilisateurs : les neuf catégories et ce qu'elles changent.
- Assets : analyser et ajouter un mot-clé, un domaine ou une plage IP.
- Créer un monitor : être alerté sur une catégorie, un type de leak ou un domaine.
Guide d'onboarding complet
Parcourez chaque étape nécessaire pour rendre votre organisation Stealed prête pour la production : domaines, mots-clés, membres et premier monitor.
Collaborateurs et utilisateurs
Les deux familles et les neuf catégories d'exposition : ce que chacune contient, pourquoi elles ne pèsent pas pareil, et comment elles pilotent le cockpit, les filtres, le score et les alertes.